En octobre 2026, une cyberattaque a touché les régulateurs de froid de plus de 400 magasins français. Même si vous n’êtes pas concerné par la question de chaine du froid, si vous dirigez une organisation, cette attaque vous pose une question de risque cyber : qui, chez vous, décide qu’un équipement critique mais obsolète peut rester en service ? Cela peut vous surprendre, mais aucun texte de loi ni norme que nous avons consulté ne répond vraiment à cette question.
Et si quelqu’un l’a décidé, votre direction peut-elle vérifier que cette décision restait dans les limites qu’elle avait fixées ?
La dernière recherche menée chez XRATOR, née d’un constat terrain, propose d’y répondre, via un modèle à quatre niveaux d’acceptation des risques cyber, du système d’information jusqu’à l’organe de direction. Chaque niveau n’y peut accepter un risque que sous un seuil fixé par le niveau du dessus, et lui donne son propre nom. Nous soutenons donc que l’organe de direction ne peut vérifier les décisions prises plus bas que si chaque enregistrement renvoie au risque du niveau supérieur et au seuil appliqué. La compétence cyber des dirigeants aide à juger ce qu’ils sont capable de voir ; mais elle ne permet pas de faire apparaître les décisions subalternes que les registres de risques ne tracent pas. Pas totalement.
Une question de décision autant que de configuration technique
Dans la nuit du 11 au 12 octobre 2026, des régulateurs de froid de supermarchés ont été accédés frauduleusement à distance. Selon les chiffres que les distributeurs ont confirmés à l’AFP, plus de 400 magasins étaient concernés. Parmi eux figuraient au moins 300 points de vente Intermarché et Netto, et des magasins Coopérative U, Carrefour, Monoprix et E.Leclerc. Chez Intermarché, selon son dirigeant, les meubles réfrigérés sont passés en dégivrage et sont montés jusqu’à 50 degrés. Sur BFMTV, il a évoqué « des dizaines de millions d’euros au niveau national en une seule matinée de gestion de crise ».
Le CERT-FR (ANSSI) a publié une alerte dès le 12 octobre ; complétée le 13. L’attaque vise des contrôleurs à distance d’installations de réfrigération de trois fabricants. L’un d’eux, Danfoss, indique à l’AFP que la majorité des unités touchées ont atteint leur fin de vie et ne reçoivent plus de mises à jour de sécurité. L’alerte est explicite : « Maintenir une exposition Internet à un équipement sans correctif de sécurité (End of Life – EOL) est l’exposer à une très forte probabilité de compromission. » Elle recommande aussi de vérifier les conditions contractuelles d’assurance avant de couper la remontée des données vers le prestataire frigoriste.
Dans leurs versions lues le 17 octobre 2026, ni l’alerte ni la dépêche de l’AFP ne disent comment les attaquants sont entrés. Elles ne disent pas non plus qui a décidé quoi dans les enseignes, les magasins ou chez les prestataires touchés. Nous ne prétendons pas que la trace écrite des décisions, que nous proposons plus loin, aurait évité l’attaque.
Couper l’accès d’un équipement depuis internet est un geste technique. Garder en service un équipement que le fabricant ne corrige plus peut relever d’une décision. Nous proposons de la traiter comme une décision de risque. Prise et consignée, cette décision est une acceptation du risque. Si personne ne la prend, le risque relève de ce que le NIST, l’institut américain des normes et de la technologie, appelle une acceptation implicite.
Acceptation implicite. Selon le NIST, un risque accepté de fait, sans réponse clairement définie, parfois sans que toutes les personnes concernées en aient pleine connaissance (NIST IR 8286B-upd1).
La question ne vise pas que les équipements en fin de vie. Même disponibles, les correctifs peuvent attendre des mois. L’Agence de l’Union européenne pour la cybersécurité (ENISA) a interrogé 1 080 professionnels pour son enquête NIS Investments 2025. Parmi eux, 28 % déclarent qu’il leur faut plus de trois mois pour appliquer les correctifs critiques sur leurs systèmes critiques. Dans notre lecture, chaque correctif appliqué au-delà du délai que l’organisation s’est fixé appelle la même question : qui l’a décidé ?
Chaque strate d’organisation renomme le risque qu’elle fait remonter
Le NIST fait une observation générale : beaucoup d’incidents cyber sont devenus tristement célèbres parce que les dirigeants ignoraient que des niveaux inférieurs acceptaient des risques sérieux. Pour savoir ce qu’un enregistrement d’acceptation de risque doit contenir pour être vérifié d’en haut, nous avons construit un modèle à quatre niveaux d’autorité :
- le système d’information, ici un régulateur de froid ;
- la direction métier ou le site, appelée « organisation » dans le rapport NIST IR 8286 Rev. 1 ;
- l’entreprise ou le groupe, là où vit la cartographie des risques ;
- l’organe de direction, l’instance qui dirige l’entité, sans registre propre.
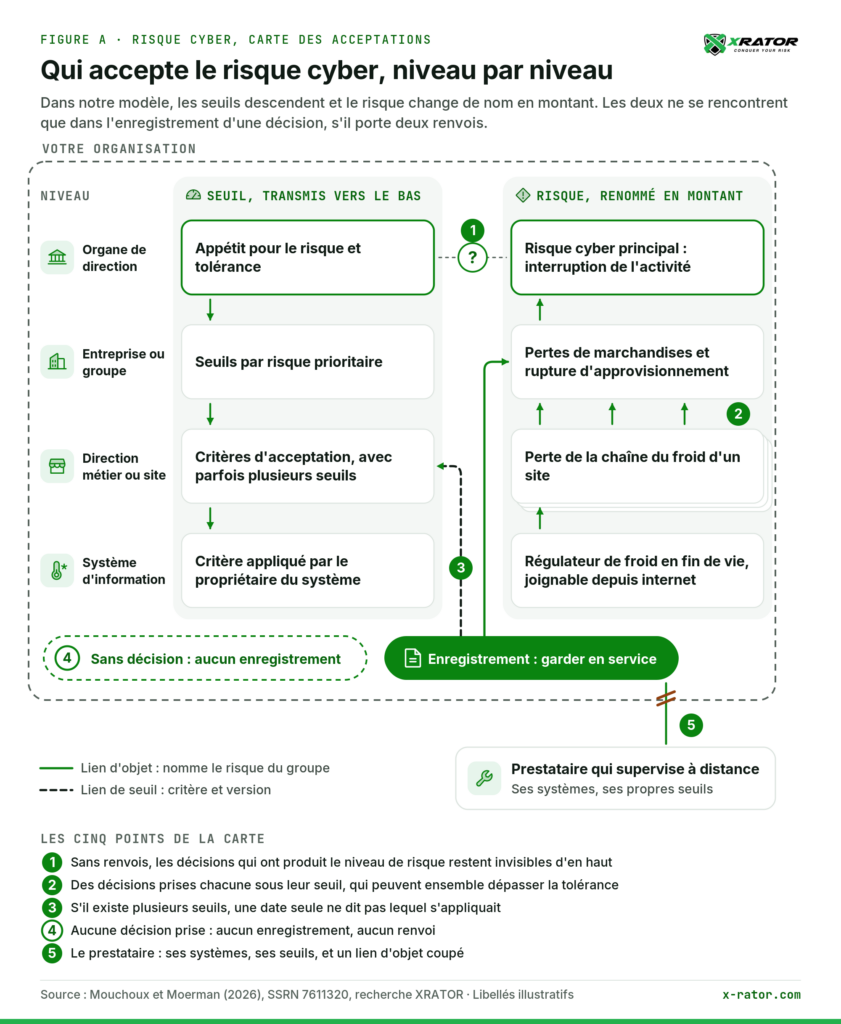
Cet organe de direction peut compter une partie exécutive, la direction générale, et une partie de surveillance, le conseil d’administration. Dans cette description, l’autorité descend sous forme de seuils. Un seuil est une limite que le niveau du dessus fixe aux décisions prises en dessous. L’organe de direction approuve l’appétit pour le risque, c’est-à-dire ce que l’organisation est prête à prendre comme risque, et une tolérance. Le groupe en tire des seuils pour ses risques prioritaires ; chaque niveau applique ensuite, au sein de ces seuils, ses critères d’acceptation des risques. Le risque, lui, remonte : du terrain jusqu’au groupe, les entrées de chaque registre se regroupent dans celles du registre du dessus et changent de nom. L’organe de direction reçoit des comptes rendus d’agrégats.
Dans notre exemple, inspiré de l’attaque d’octobre, le risque part d’un régulateur de froid en fin de vie, joignable depuis internet, ce qui l’expose à une cyberattaque. Au niveau du site (magasin, entrepôt, etc.), il alimente le risque « perte de la chaîne du froid ». Au niveau du groupe, il devient « pertes de marchandises et rupture d’approvisionnement ». En haut, il rejoint un risque cyber principal de la cartographie des risques, formulé ici par sa conséquence : l’interruption de l’activité. Lire « interruption de l’activité » dans un compte rendu ne dit pas à l’organe de direction qu’un régulateur sans correctif est resté joignable depuis internet.
Plusieurs enquêtes et contrôles publiés depuis 2024 éclairent ce qui remonte réellement, chacun pour sa population. Un sondage OpinionWay pour CESIN, le club français des responsables de la sécurité de l’information, a interrogé 397 de ses membres fin 2025. Parmi eux, 90 % déclarent que le risque cyber fait l’objet d’un suivi régulier en comité de direction ou en comité exécutif. Ce qui parvient à ces comités est une autre affaire. La supervision bancaire de la Banque centrale européenne (BCE) a publié ses observations en novembre 2024. Dans certains cas, ses inspections de 2023 ont relevé des indicateurs de risque informatique remontés à l’organe de direction de façon insuffisante ou irrégulière, faute de critères et de processus d’escalade. L’Autorité de contrôle prudentiel et de résolution (ACPR) a publié une synthèse en février 2025.
Un autre constat de la BCE porte sur les dirigeants eux-mêmes. En février 2024, elle écrivait avoir relevé des lacunes de connaissances et d’expertise collectives dans les organes de direction de banques qu’elle supervise. Elles portent sur les risques informatiques et de sécurité. La compétence cyber des dirigeants aide à juger ce qu’ils sont capables de voir. Elle ne fait pas apparaître les décisions prises aux niveaux inférieurs quand leurs enregistrements, c’est-à-dire leurs traces écrites, manquent ou sont incomplets.
Aucun des douze textes de norme et de loi examinés n’exige de nommer le seuil appliqué
Si vous voulez bien faire, le premier réflexe est de regarder ce que demandent les lois, les normes et les bonnes pratiques. Nous avons examiné douze textes qui disent qui peut accepter un risque cyber, ou qui organisent la gestion des risques entre les niveaux. Nous les avons lus dans leurs versions en vigueur au 1er septembre 2026. Certains s’imposent à une partie des organisations ; les autres sont des références dont toute organisation peut s’inspirer. Trois sont des textes de l’Union européenne. Deux concernent la finance : le règlement DORA, sur la résilience opérationnelle numérique du secteur financier, et ses normes techniques sur le risque lié aux technologies de l’information et de la communication (TIC). Le troisième est le règlement d’exécution de la directive NIS2 (2024/2690), qui vise certains fournisseurs du numérique, dont l’informatique en nuage et les services gérés. Les neuf autres sont des références de la gestion des risques : quatre publications du NIST, deux normes ISO/IEC, les principes du Conseil de stabilité financière, l’Orange Book britannique et les normes de l’audit interne.
Plusieurs de ces textes disent qui peut accepter un risque : les propriétaires des risques, l’organe de direction, des personnes habilitées ou des rôles désignés, selon le texte. Les normes techniques de DORA vont plus loin. L’entité y tient un inventaire des risques résiduels acceptés (ceux qui restent après traitement), avec la justification de leur acceptation. Mais aucun des douze textes n’exige que l’enregistrement de chaque décision nomme le seuil appliqué, dans sa version du jour. Nommer le seuil compte, car un niveau peut appliquer plusieurs seuils à la fois, et un seuil peut changer après la décision. Si l’enregistrement ne nomme pas celui qu’il a appliqué, il ne permet pas de vérifier, d’en haut, que la décision respectait la limite fixée. Deux textes seulement prévoient en partie de rattacher le risque au niveau supérieur : le rapport NIST IR 8286C Rev. 1 et les normes techniques de DORA.
Une organisation qui applique à la lettre ceux de ces textes qui la concernent n’a donc pas, de ce seul fait, le moyen de cette vérification. Une organisation qu’aucun d’eux ne vise n’y trouve pas non plus d’exigence à reprendre sur ce point.
Un manque rencontré en mission, et notre proposition
Ce manque, nous l’avons rencontré avant de le chercher. Il est apparu dans une mission de responsable de la sécurité des systèmes d’information (RSSI) à temps partagé (CISO-as-a-Service), auprès d’une organisation concernée par NIS2. Plusieurs interlocuteurs y posaient, chacun à sa façon, la même question : qui, dans l’organisation, accepte quel risque, et sous quelle limite ? Pour y répondre de façon pragmatique, adaptée à l’organisation et ancrée dans les textes, nous avons creusé l’état de l’art, dont ces douze textes. Aucun des cadres de gestion des risques et de conformité cyber examinés ne comblait ce manque.
Notre modèle reprend les quatre niveaux décrits plus haut, du système d’information à l’organe de direction (Mouchoux et Moerman, 2026). Le seuil qui descend et le risque qui monte ne peuvent s’y croiser qu’en un point : l’enregistrement de la décision, c’est-à-dire sa trace écrite. Nous en tirons une proposition : une décision prise plus bas ne se vérifie d’en haut que si cet enregistrement porte deux renvois.
- Le lien d’objet : l’identifiant du risque de niveau supérieur auquel la décision se rattache, par exemple son numéro dans la cartographie des risques. Il peut viser directement un risque du groupe, sans passer par le site.
- Le lien de seuil : le seuil appliqué, dans sa version en vigueur le jour de la décision.
Notre examen documentaire n’a pas pour rôle de segmenter qu’elle réponse donner en fonction de la norme ou de la législation applicable. Mais de constater ce qui est généralement exigible, en mettant en lumière ce qui est absent et donc peut devenir un élément de faiblesse dans un audit ou dans une discussion inter-niveaux.
Qu’est ce qui a été accepté au nom de l’organe de direction ?
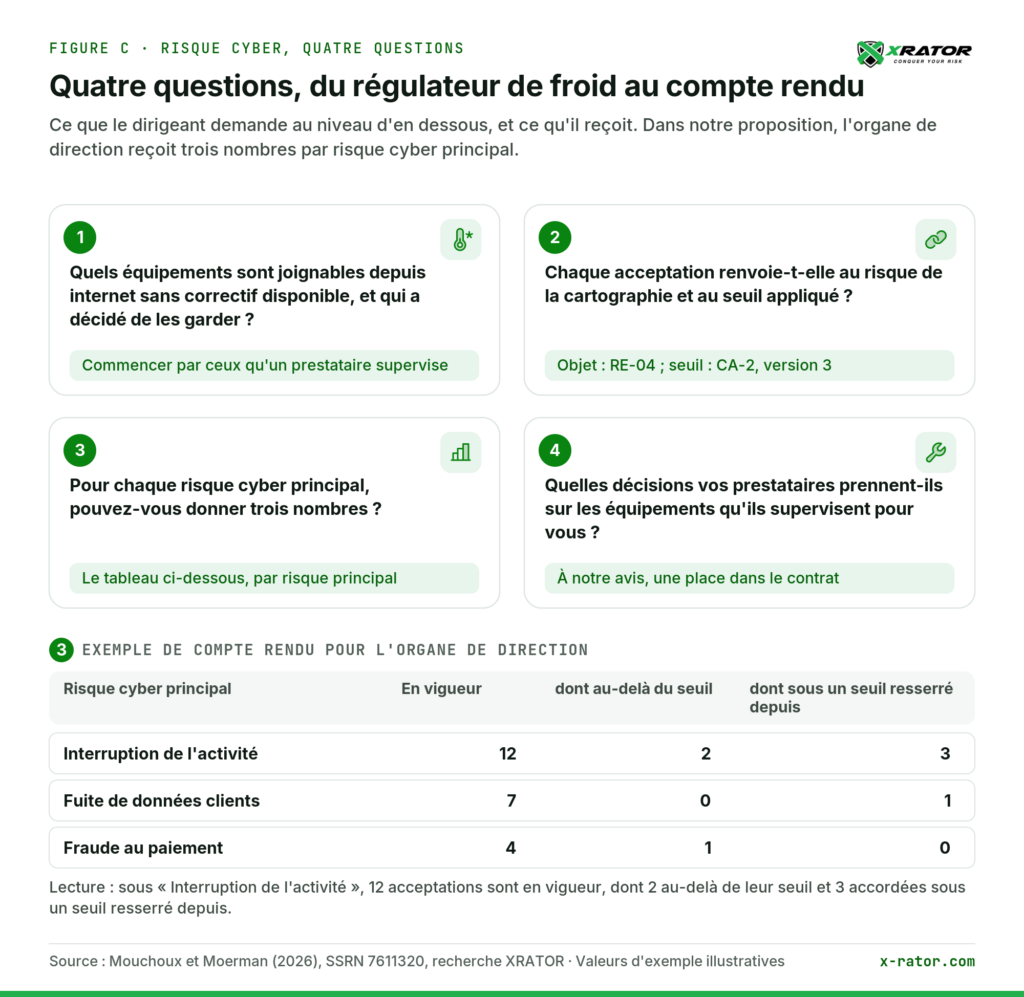
Reste à voir où, dans votre organisation, peuvent se perdre les deux renvois d’une décision d’acceptation, vers le risque du niveau supérieur et vers le seuil appliqué. La figure B montre l’organisation en coupe, selon notre modèle : à chaque étage, qui décide selon les douze textes examinés, ce qui reste écrit et la question à poser. Les quatre questions qui suivent la reprennent du bas vers le haut ; la troisième couvre les deux étages supérieurs, la quatrième l’annexe du prestataire.
Posez ces questions à votre responsable de la sécurité des systèmes d’information (RSSI), à votre direction des risques et aux directions qui achètent la maintenance des équipements techniques. Elles découlent du modèle que nous proposons : chaque décision d’acceptation consignée renvoie au risque du niveau supérieur et au seuil appliqué. Une acceptation est, selon la norme ISO/IEC 27005, une décision éclairée de prendre un risque particulier ; nous la supposons consignée dans un enregistrement. Un seuil est une limite fixée par le niveau du dessus : ce peut être une tolérance ou des critères d’acceptation, qu’il faut alors tenir en versions. Une acceptation implicite est, selon le NIST, un risque accepté de fait, sans réponse clairement définie. Un risque cyber principal est un risque majeur de votre cartographie des risques, celui que l’organe de direction suit.
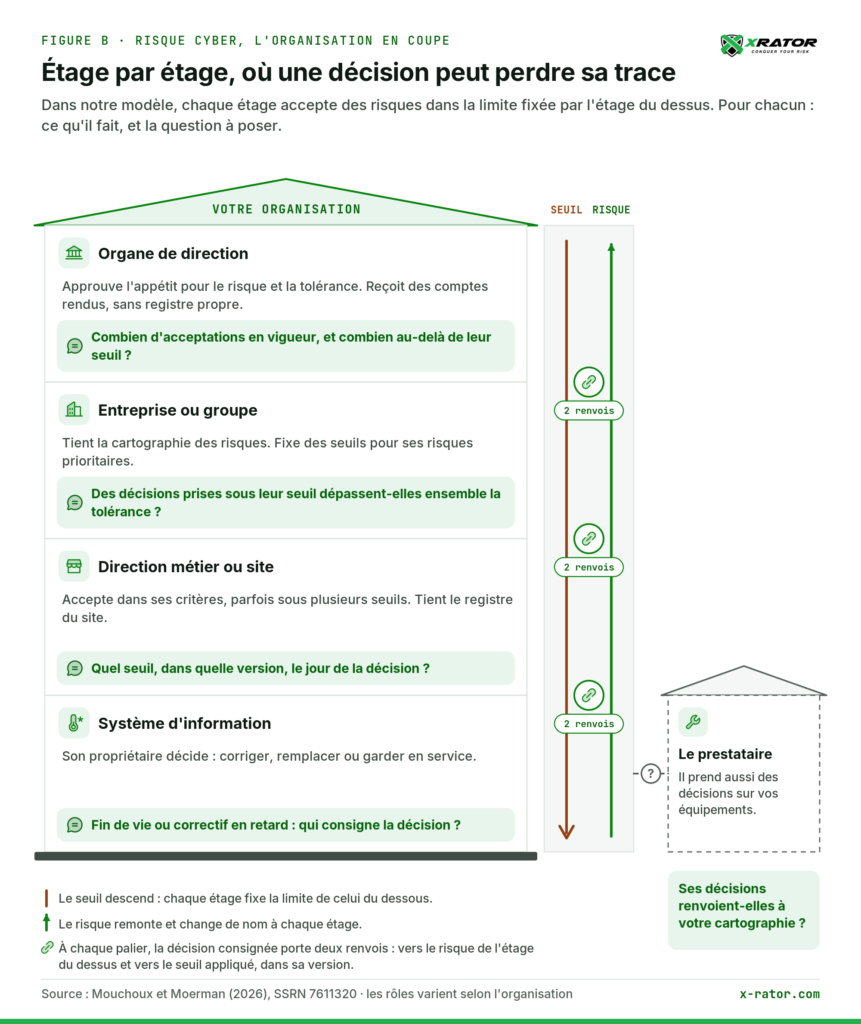
- Quels équipements sont joignables depuis internet sans correctif disponible, et pour chacun, qui a décidé de le garder ? Sans correctif disponible signifie que le fabricant n’en publie plus. Commencez par ceux qu’un prestataire supervise à distance : froid, chauffage et climatisation, gestion technique du bâtiment, contrôle d’accès, machines de production. Demandez une liste : équipement, prestataire, décideur, date de la décision. Une ligne sans décideur ni date peut signaler une acceptation implicite ; sans décision consignée, il n’y a aucun renvoi.
- Chaque acceptation consignée renvoie-t-elle au risque de la cartographie et au seuil appliqué ? Les deux renvois s’écrivent par des identifiants, par exemple « RE-04 », le numéro du risque dans la cartographie, et « CA-2, version 3 », la version des critères d’acceptation appliqués. Remplissez-les dès le jour de la décision. Sans la version, et sans historique daté des seuils, une décision ne se juge pas au regard du bon seuil.
- Pour chaque risque cyber principal, pouvez-vous donner trois nombres ? Le nombre d’acceptations en vigueur ; parmi elles, celles accordées au-delà du seuil du niveau qui décidait, avec ou sans approbation ; et celles accordées sous un seuil qui a été resserré depuis. Un compte rendu qui donne un niveau de risque ne dit pas ces nombres. Nous proposons qu’ils remontent à l’organe de direction plutôt que les enregistrements. Demandez aussi, au niveau du groupe, si des décisions prises chacune sous leur seuil dépassent ensemble la tolérance. Les risques ainsi acceptés peuvent ne pas s’additionner simplement : des systèmes qui partagent un composant vulnérable ou un prestataire peuvent tomber ensemble. Ces nombres supposent la question 2 réglée ; sans cartographie numérotée ni critères tenus en versions, commencez par la question 1.
- Quelles décisions de risque vos prestataires prennent-ils sur les équipements qu’ils supervisent pour vous ? Faute d’identifiant commun, le renvoi au risque du niveau supérieur se perd à leur frontière ; aucun des douze textes examinés n’exige cet identifiant. Nous avons examiné cette frontière chez les entités financières, et la transposons ici à un prestataire de maintenance. À notre avis, la réponse mérite une place dans le contrat, au même titre que les conditions d’assurance que l’alerte du CERT-FR d’octobre 2026 invite à vérifier.
Même correctement remplis, les deux renvois peuvent cacher deux pièges. Le premier : un propriétaire de risque, le responsable désigné d’un risque, peut rattacher sa décision au risque du niveau supérieur qui tolère le plus. Ce serait par exemple un risque du groupe au seuil large plutôt que le risque cyber principal dont la décision relève. L’enregistrement paraît complet, et la décision échappe au seuil qui aurait dû s’appliquer. La direction des risques (la deuxième ligne de maîtrise) ou l’audit interne doit donc relire ce que disent les renvois, par exemple sur un échantillon. Le second : les renvois peuvent devenir une formalité. Sur le même échantillon, demandez si le seuil cité a pesé sur la décision. Nous tenons ces renvois pour nécessaires, sans les croire suffisants.
Ces questions ne cherchent pas de coupable. Chaque organisation décide ensuite, pour elle-même, qui compile les trois nombres, à quel rythme ils remontent, dans quel outil vivent les enregistrements et que faire des acceptations déjà en vigueur. De ces choix dépend en partie si les renvois deviennent un contrôle qui fonctionne ou s’ils ne deviennent qu’une colonne de plus dans un registre.
Questions fréquentes
Qui doit accepter le risque résiduel ? Cela dépend des textes qui s’appliquent à votre entité. Selon notre lecture, la norme ISO/IEC 27001, pour une organisation qui s’en réclame, confie l’acceptation des risques résiduels aux propriétaires des risques. Le règlement d’exécution de NIS2 pour certains fournisseurs du numérique (2024/2690) en vise onze catégories, dont l’informatique en nuage et les services gérés. Pour eux, les risques résiduels sont approuvés par l’organe de direction ou, s’il y a lieu, par des personnes qui sont tenues de rendre des comptes et sont habilitées à gérer les risques. C’est à condition que l’entité fasse rapport de manière adéquate à l’organe de direction. Pour les entités financières, hors cadre simplifié, les normes techniques de DORA exigent que les politiques de l’entité attribuent les rôles pour l’acceptation des risques résiduels liés aux TIC qui dépassent la tolérance.
Que demande NIS2 à l’organe de direction ? La directive NIS2 vise les entités essentielles et importantes. Elle demande aux États membres de veiller à ce que leur organe de direction approuve les mesures de gestion des risques de cybersécurité et en supervise la mise en œuvre. La directive prévoit aussi qu’il puisse être tenu responsable des manquements de l’entité à ces mesures (article 20). En France, au 18 octobre 2026, le projet de loi de transposition, adopté par le Sénat en mars 2025, n’avait pas encore été examiné en séance par l’Assemblée nationale. Cette réponse n’est pas un avis juridique.
Une cartographie des risques ne suffit-elle pas ? L’Association pour le management des risques et des assurances de l’entreprise (AMRAE) décrit la cartographie comme une « photo » : elle montre le niveau des risques à un instant T. Une photo du niveau en question ne dit pas, à elle seule, quelles décisions d’acceptation l’ont produit. L’identifiant d’un risque dans la cartographie peut justement servir de cible au lien d’objet, le renvoi d’une décision au risque du niveau supérieur dans notre modèle.
Pour aller plus loin
- L’article de recherche sur Conquer Your Risk : Who accepted that cyber risk? Tracing decisions up to the board (en anglais).
- Pour poser ces questions avec un RSSI expérimenté : notre solution de RSSI à temps partagé (CISO-as-a-Service).